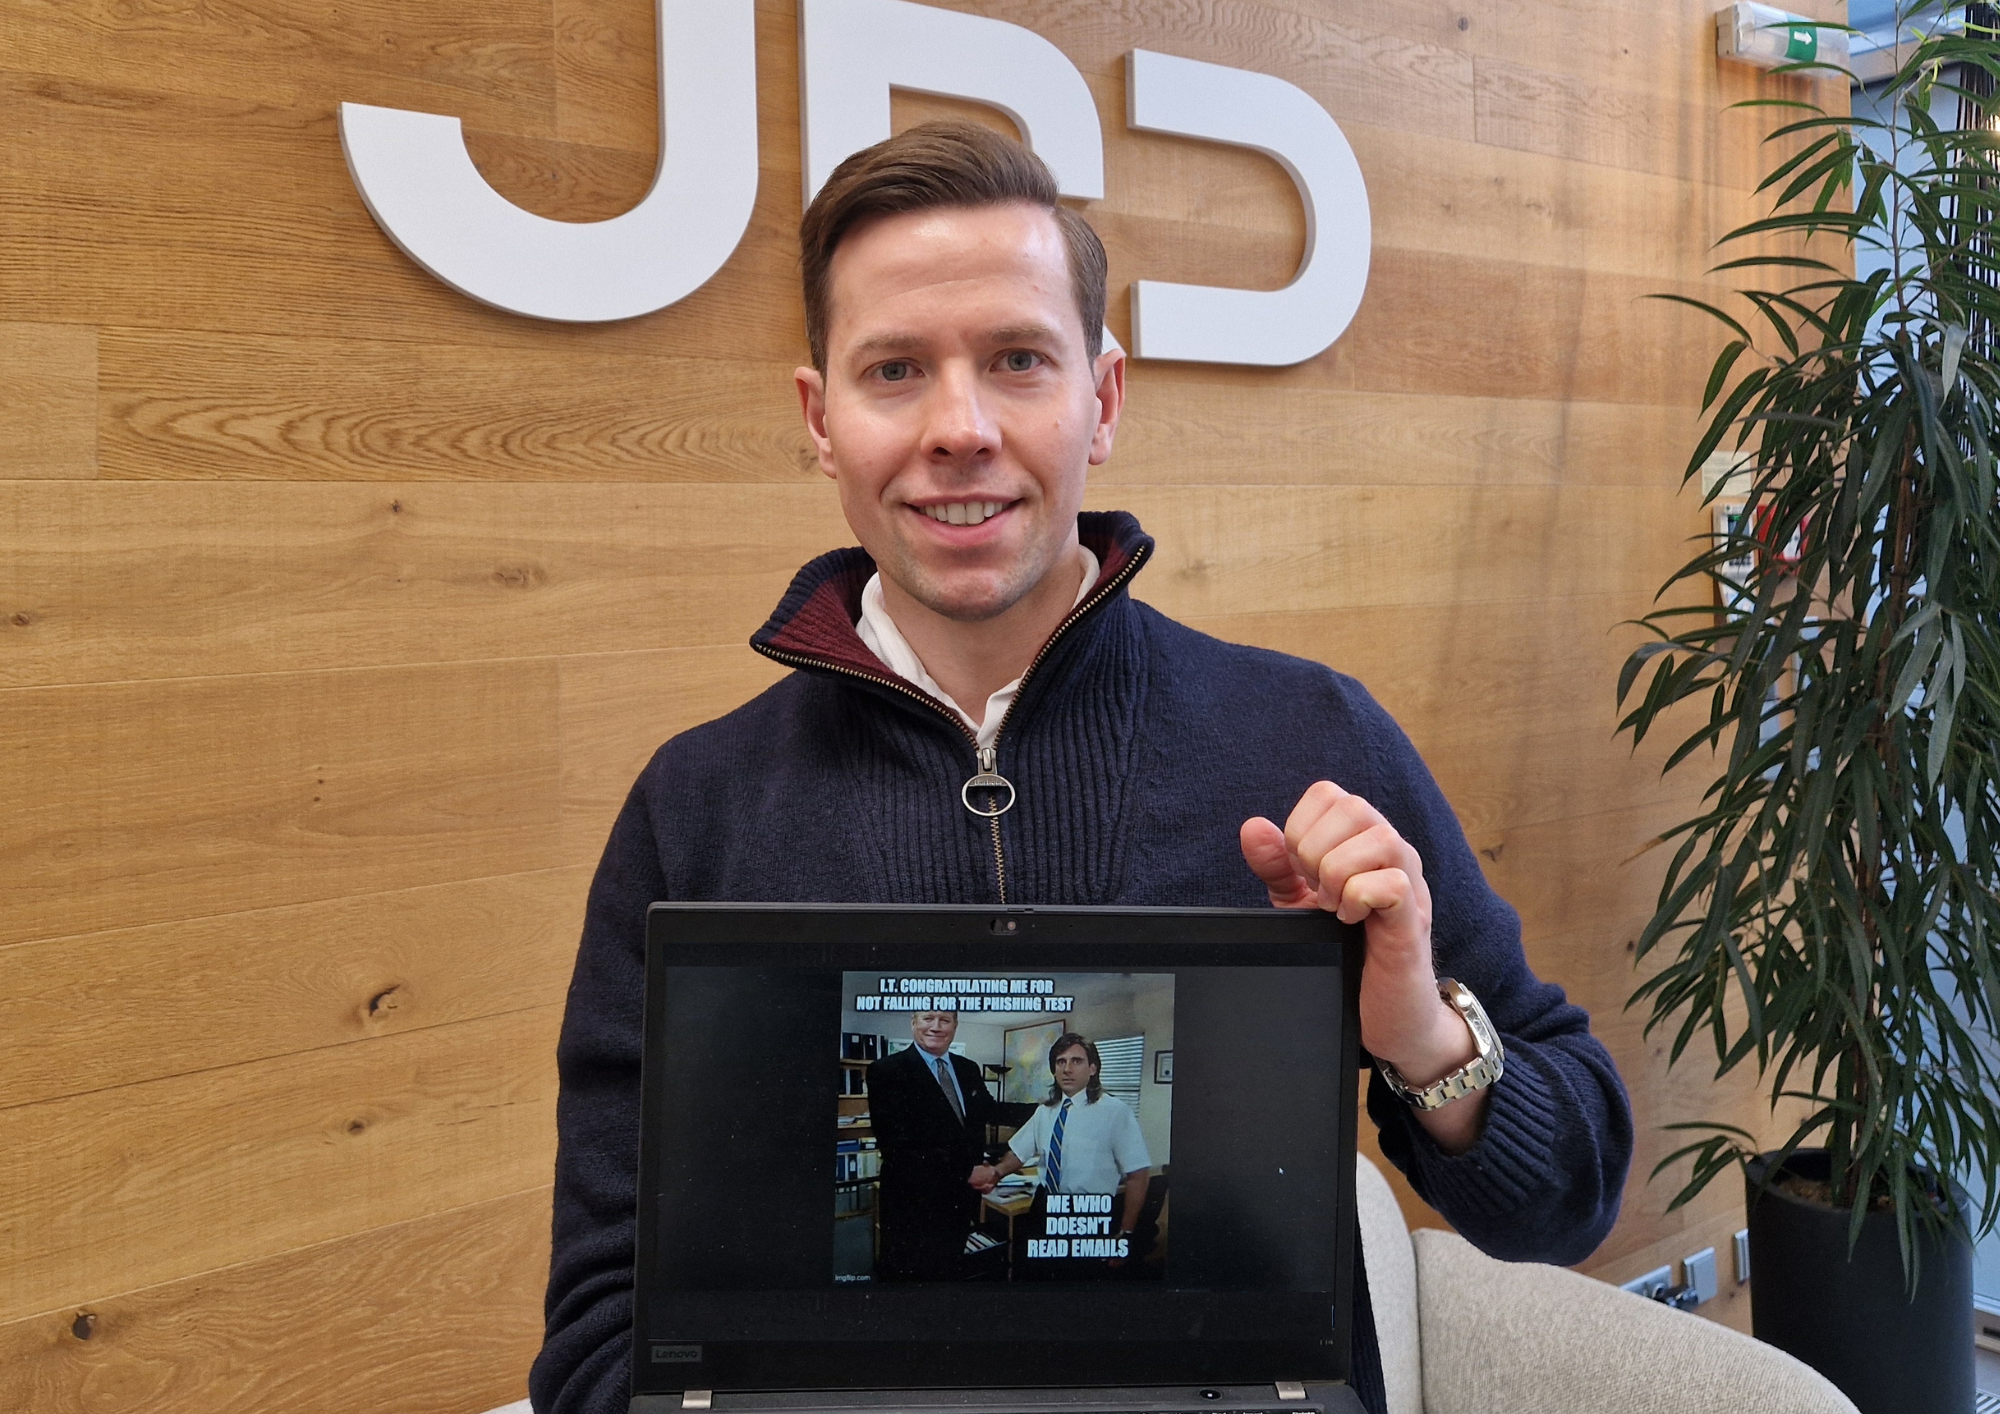
Klikli jsme… a co z toho plyne
Výsledky phishing testů v JRD
V posledních týdnech jsme v JRD realizovali několik testovacích phishingových útoků. Jejich cílem nebylo hledat viníky, ale ověřit reálné chování zaměstnanců v běžných situacích a zvýšit povědomí o kybernetické bezpečnosti.
Co test ukázal?
- 119× došlo k prokliku na podvodný odkaz v rámci phishing scénářů
- 14 lidí následně zadalo své přihlašovací údaje
Phishing je dnes jedním z hlavních vstupních bodů pro kybernetické útoky. Testy potvrdily, že největší riziko často nevzniká kvůli technologiím, ale v rutinních situacích, kdy člověk jedná automaticky.
Proč je phishing tak nebezpečný?
Phishing není jen „otravný podvodný email“. V reálném světě může mít velmi konkrétní dopady na jednotlivce i firmu.
Útočníci se dnes nezaměřují jen na firemní data – často jim jde o peníze, identitu nebo vydírání.
Příklady z reálného života:
- Krádeže z platebních karet a účtů
Stačí jedno přihlášení do falešné stránky banky nebo platební brány a útočník může získat přístup k financím nebo provádět podvodné transakce. - Podvodné platby a falešné faktury
Ve firmách phishing často vede k tomu, že zaměstnanec omylem odešle platbu na účet útočníka, protože email vypadá jako zpráva od dodavatele nebo kolegy. - Převzetí osobních účtů (Google, Microsoft, sociální sítě)
Získané heslo útočník použije k přístupu k emailu, kde si následně může obnovit další služby. - Únik soukromých fotografií, videí nebo osobních dat
Pokud útočník získá přístup k cloudovým úložištím nebo komunikaci, může dojít k úniku intimního obsahu nebo citlivých informací. - Vydírání a zneužití identity
Útočníci často využívají získané údaje k vydírání, nebo se vydávají za oběť a kontaktují její kolegy a známé. - Napadení celé firmy přes jeden účet
Jeden kompromitovaný firemní login může znamenat přístup k interním dokumentům, zákaznickým datům nebo systémům.
Klíčové poznatky
- Výsledky se výrazně lišily podle typu scénáře
- Už krátká zkušenost s phishingem vedla po 14 dnech k poklesu rizikového chování
- Odolnost vůči phishingu je proces, ne jednorázové opatření
Bezpečnost v JRD stojí především na chování lidí – jedno kliknutí může rozhodnout o mnohem větším incidentu.
Další krok: školení kybernetické bezpečnosti
Na základě výsledků spouštíme e-learningový kurz pro všechny zaměstnance. Lekce budou krátké, praktické a rozložené do několika měsíců.
Témata školení budou zahrnovat:
- Základy kybernetické bezpečnosti
- Hesla a správná správa přístupů
- Škodlivé softwary a podvodné techniky
- Bezpečné připojení a práce na dálku
- Data jako „digitální zlato“ 21. století
- GDPR a ochrana osobních údajů
- Bezpečnost telefonu a IoT zařízení
- Podvody na internetu a kombinované útoky
- Sociální sítě, digitální stopa a sociální inženýrství
- Bezpečné využívání umělé inteligence
- Digitální wellbeing a kybernetická kriminalita
- Bezpečný homeoffice
Proč to děláme?
Můžeme mít špičkové technologie, ale o výsledku často rozhodne lidský faktor. Proto investujeme hlavně do lidí a do dlouhodobého budování bezpečných návyků napříč firmou.